- Antara "magic code" SQL yg sering digunakan
Monday, February 21, 2011
SQL Injection
SQL injection merupakan teknik menyuntik kod tertentu yang mengeksploitasi kelemahan keselamatan dan berlaku di lapisan database sesuatu aplikasi atau web.
Kelemahan ini terjadi apabila pengguna tersalah memasukkan aksara lepasan ( escape character ) yang disalah tafsir oleh pernyataan pogramming yang tersedia dalam SQL ataupun input pengguna tidak ditaip dengan betul dan dilaksanakan secara tidak sengaja.
Kelemahan ini adalah perkara biasa yang terjadi apabila satu "SQL statement" ditindan atau ditanam dalam "SQL statement" yang lain.
Serangan-serangan suntikan SQL juga dikenali sebagai serangan-serangan sisipan SQ.
Kelemahan ini terjadi apabila pengguna tersalah memasukkan aksara lepasan ( escape character ) yang disalah tafsir oleh pernyataan pogramming yang tersedia dalam SQL ataupun input pengguna tidak ditaip dengan betul dan dilaksanakan secara tidak sengaja.
Kelemahan ini adalah perkara biasa yang terjadi apabila satu "SQL statement" ditindan atau ditanam dalam "SQL statement" yang lain.
Serangan-serangan suntikan SQL juga dikenali sebagai serangan-serangan sisipan SQ.
Labels:
SQL Injection
Thursday, February 10, 2011
Perkara Penting Network Design
- Attenuation - tinggi tidak melebihi 27.5 untuk cat5e
- kenapa berlaku :-
- kabel melebihi had ditetapkan iaitu 100m
- wayar yang digunakan tidak standard
- kabel digunakan luka
- kualiti kabel
- crimping tidak betul
- RJ45 kurang elok
- bend wayar terlalu bengkok ( kona patah )
- Noise
- gangguan persekitaran - atas bumbung panas, dekat wayar elektrik
- wayar keluar panjang dari jaket
- twist asal lari
- Crosstalk
- wiring melipat ( kona patah )
- tiada jaket pelindung
- tidak twist
Labels:
Basic Network Cabling
Type of Equipment in Networking Design
- Patch Panel
- Modular Jack
- RJ45
- Face Plate
- Cable Manager
- Rack Cabling
- Switch
- Router
- Firewall (hardware)
- Modem
- Computer
TOOLS
- puncher
- crimping tools
- network tester
- cable stripper
- playar
- scissor/cutter
- knife
- selotape/labeling marker
Labels:
Basic Network Cabling
Network Diagram
- Patch Cord =UTP cable + RJ45
- Modular jack > belakang face plate
- Sambungan daripada telecommunication closet ke work area metilah tidak melebihi 100 m
Labels:
Basic Network Cabling
Jenis Sambungan Kabel
2 jenis sambungan kabel LAN:-
- Straight thru cable - digunakan untuk menyambungkan antara peranti BERLAINAN.
- Cross Cable - menghubungkan antara peranti yang SAMA.
- T568a
- T568b
Labels:
Basic Network Cabling
Wednesday, February 9, 2011
Pengenalan
- penyambungan semua device yang terlibat menggunakan kabel sambungan
- jenis - jenis kabel
- TP - Twisted Pair
- UTP - Unshielded Twisted Pair
- TP - Twisted Pair
- Coaxial Cable
- Fiber Optik
- jenis - jenis UTP cable
- cat 3
- cat 4
- cat 5
- cat 5e
- cat 6
- cat 7
Labels:
Basic Network Cabling
Monday, February 7, 2011
Spoofing
- is a common phishing tactic.
- is the creation of TCP/IP packets using somebody else's IP address. Routers use the "destination IP" address in order to forward packets through the Internet, but ignore the "source IP" address.
- Caller ID spoofing
- Email spoofing
- Man - in - the - midle
- Routing redirect
- Source routing
- Blind spoofing
- Flooding
- the act of using a spoof card or other tool to call someone's phone under a false name.
- a technique used by hackers to fraudulently send email messages in which the sender address and other parts of the email header are altered to appear as though the email originated from a source other than its actual source.
- Example :-
- E-mail "from" the American Red Cross following the September 11 disaster sent recipients to fake Web sites where people used credit cards to make "donations".
- Messages appearing to come from companies such as Warner Bros and Computerworld included links to porn sites.
- A recent virus program sent e-mail that appeared to come from Microsoft, and even used the company logo and other graphics. Links on the e-mail went to the actual Microsoft site, however the message urged you to install a Microsoft security update which was included as an attachment. Of course the attachment was really a virus.
WHO IS SPOOFING ?
- Spam
- Viruses
- Fraud
- Trouble Maker
- Determining the IP address of a host the intended target trust.
- the attaker can change the headers of packets to make it seem like the transmissions are originating from yhe trusted machine.
- block spoofing calls
- password protect your voicemail
- avoid revealing sensitive information, such as your credit card or bank account number, via phone
PREVENTION OF EMAIL SPOOFING
- Safeguard your email address and avoid disclosing it.
- Distinguish real emails from spoofed ones.
- Examine the email's language, tone and appearance, and note if it is different than usual.
- Do not diclose personal information.
- Report suspicious emails to the company being spoofed.
Jenis - jenis serangan yang lain diterangkan dengan detail oleh Faiz...
Sila lihat KaSipeCaH
Labels:
Security Attack
How to Prevent DoS & DDoS
There are plenty of ways to prevent, stop, fight and kill off DDoS attack, such as using firewall. A low cost, and probably free method is by using software based firewall or filtering service. (D)DoS-Deflate is a free open source Unix/Linux script by MediaLayer that automatically mitigate (D)DoS attacks. It claims to be the best, free, open source solution to protect servers against some of the most excruciating DDoS attacks.
Labels:
Security Attack
DDoS - Distributed Denial of Services
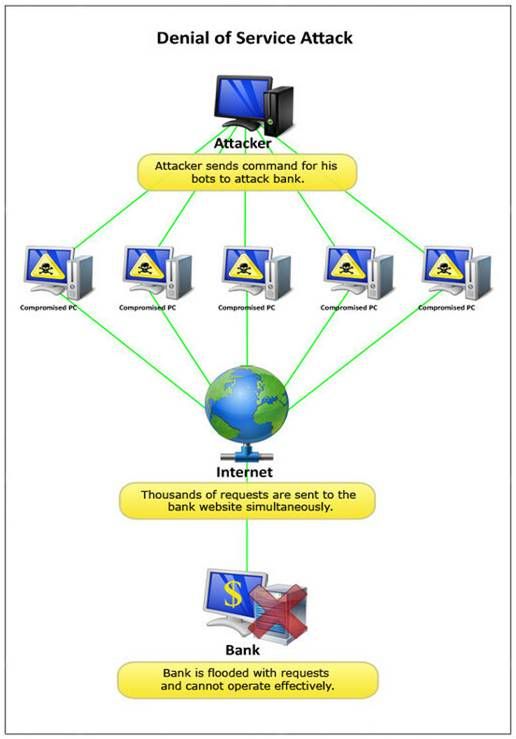
- DDos merupakan serangan secara besar-besaran, terarah kepada perkhidmatan internet dan sumber yang tersedia.
- Ia secara tidak langsung melancarkan serangan DoS melalui komputer yang dijangkitinya. (dikenali sebagai 'secondary victims')
- Serangan DDoS biasanya lebih tertumpu untuk menyerang laman web syarikat korporat.
- DDoS terdiri daripada master, slave, dan victims dimana master adalah penyerang, slave adalah sistem yang dijangkiti dan victim sudah tentunya ialah mangsa penyerang
Labels:
Security Attack
DOS - Denial of Service
- Serangan ini bertujuan untuk mencegah pengguna yang sah mengakses perkhidmatan yg disediakan.
- Serangan ini tidak ditujukan kepada kumpulan.
- Serangan DoS biasanya menggunakan perisian pepijat ( software bug ) untuk menghancurkan atau membekukan servis atau network resource, atau bandwidth limit dengan teknik "flood attack" untuk menyemakkan bandwith
- DOS menyerang melalui teknik "traffic flooding", "request flooding", dan pengubahan maklumat host.
.
Labels:
Security Attack
Tuesday, February 1, 2011
Ceaser Cipher
Ceaser cipher menggunakan formula tersendiri untuk menge’shift’kan susunan normal abjad rumi menjadi susunan yang baru yang tidak diketahui kecuali pencipta formula.
Contoh diatas menunjukkan ‘shift’ abjad bermula pada abjad ‘X’ dan seterusnya.
Contoh ayat :- J O M P P A S A R M A L A M
Cipher text :- M R P S S D U D U P D O D P
Labels:
Encryption
Monday, January 31, 2011
Encryption
Tujuan – untuk menghalang pengguna yang tidak disahkan ( unauthorized user ) untuk membaca mesej peribadi.
Kaedah – mengubah perkataan plaintext menggunakan key @ cipher yang dikenali sebagai cipher text.
Terdapat pelbagai cara / kaedah untuk melakukan encryption seperti:
Hash - hashing ialah transformasi satu turutan aksara kepada nilai yang lebih pendek daripada nilai asal.
Contohnya, perkataan 'firdaus' tidak disimpan sebagai "firdaus" di dalam database. Ia telah ditransfom menjadi nilai yang lebih pendek seperti "6678". Ini memudahkan proses pencarian dalam database.
Kaedah – mengubah perkataan plaintext menggunakan key @ cipher yang dikenali sebagai cipher text.
Terdapat pelbagai cara / kaedah untuk melakukan encryption seperti:
- PGP – pretty good privacy
- MD5 HASH
- 3DES / DES
- CEASER CIPHER
Hash - hashing ialah transformasi satu turutan aksara kepada nilai yang lebih pendek daripada nilai asal.
Contohnya, perkataan 'firdaus' tidak disimpan sebagai "firdaus" di dalam database. Ia telah ditransfom menjadi nilai yang lebih pendek seperti "6678". Ini memudahkan proses pencarian dalam database.
- Symmetric
- Mempunyai 1 public key.
- Public key digunakan oleh kedua – dua sender dan receiver untuk encrypt dan decrypt data.
- Teknik ini lebih pantas berbanding kaedah asymmetric encryption.
- Kelemahan teknik ini ialah apabila key yang digunakan diketahui oleh orang lain, data tidak selamat.
- Mempunyai 1 public key.
- Asymmetric
- Mempunyai 2 key iaitu public dan private key.
- Public key digunakan untuk sender encrypt data.
- Private key digunakan oleh receiver untuk decrypt data semula.
- Kebaikan kaedah ini ialah user yang tidak mempunyai private key tidak boleh decrypt data.
- Kelemahan teknik ini pula ialah proses encrypt dan decrypt lebih mengambil masa.
- Mempunyai 2 key iaitu public dan private key.
Labels:
Encryption
Thursday, January 20, 2011
Remote Control
- Remote PC merupakan satu kaedah untuk mengawal komputer lain.
- iannya bermaksud seperti komputer A mengawal komputer B.
- Host perlu mencipta satu password dan admin perlu mengetahui password itu untuk connect pc A ke pc B.
- Admin juga perlu mengetahui IP address pc host.
- Apabila admin ingin mengawal pc host. admin perlu masukkan IP address dan connect.
- Jika IP address yg admin masukkan salah, admin tidak akan dapat mengawal pc host.
- Jika betul, admin akan diminta memasukkan password yg host telah tetapkan dan dapat mengawal pc host.
- Apabila sudah connect antara 2 pc, admin boleh memilih untuk view sahaja pc host ataupun ingin mengawal pc host.
- ia juga membolehkan kita utk :- 1. chat
- 2. transfer data
- 3. sharring data dll
Labels:
Remote Control
Thursday, January 13, 2011
Dictionary Attack
This attack is used to obtain passwords. Most password systems do not store plaintext passwords or encrypted passwords. They avoid encrypted passwords because a compromised key leads to the compromise of all passwords in the data store. Lost keys mean that all passwords are invalidated. Most user store implementations hold password hashes (or digests). Users are authenticated by re-computing the hash based on the user-supplied password value and comparing it against the hash value stored in the database. If an attacker manages to obtain the list of hashed passwords, a brute force attack can be used to crack the password hashes.
Auntie google tejemah....
Dictionary attack ini bertujuan mendapatkan password melalui pencarian didalam database mangsa...perkataan2 yang kerap digunakan dan kebarangkalian yg tinggi untuk dijadikan password akan digunakan, contohnya nama ibu, tarikh lahir, no IC, no kenderaan dll...jika senarai ini dijumpai oleh hackers, serangan brute force akan digunakan iaitu kaedah try n error. Untuk meminimakan risiko, gunakan password yg kompleks seperti perkataan ' I Love Water' ditukar dengan 'I7ov3w@+3r'.
Auntie google tejemah....
Dictionary attack ini bertujuan mendapatkan password melalui pencarian didalam database mangsa...perkataan2 yang kerap digunakan dan kebarangkalian yg tinggi untuk dijadikan password akan digunakan, contohnya nama ibu, tarikh lahir, no IC, no kenderaan dll...jika senarai ini dijumpai oleh hackers, serangan brute force akan digunakan iaitu kaedah try n error. Untuk meminimakan risiko, gunakan password yg kompleks seperti perkataan ' I Love Water' ditukar dengan 'I7ov3w@+3r'.
Labels:
Security Attack
Tuesday, January 11, 2011
Basic Data Communication
1. Sender
2. Receiver
3. Medium
4. Protocol
5. Message
.....--.....--.....--.....--.....--.....--.....--.....--.....--.....--.....--.....--.....--.....--.....
Security Attack
Security Goal
1. Confidentiality - kerahsiaan
2. Integrity - kejujuran
3. Autencity - keaslian
2. Receiver
3. Medium
4. Protocol
5. Message
.....--.....--.....--.....--.....--.....--.....--.....--.....--.....--.....--.....--.....--.....--.....
Security Attack
Security Goal
1. Confidentiality - kerahsiaan
2. Integrity - kejujuran
3. Autencity - keaslian
Labels:
Security Attack
Thursday, January 6, 2011
TCP / IP Utilities
ARP – Address Resolution Protocol
· Menyediakan IP kepada Ethernet address
· Setiap hardware card mempunyai address dalaman
· Membolehkan penambahan dan penbuangan ARP cache
· Display TCP / IP connection using netbios
· Kerap digunakan jika menggunakan Win Servers atau Lmhost File
· Menyediakan jenis protocol , port number, IP address, dan status
· Untuk mengenalpasti sambunga dan troubleshoot sambungan
· Membolehkan kita melihat dan mengubah routing table
· Untuk melihat route yang digunakn oleh kita hingga ke destinasi
· Menunjukkan masa yang diambil
· Digunakan untuk menentukan IP address sesuatu servis yang kita tahu namanya sahaja
· Memberitahu tentang IP address, subnet mask dan lain-lain berkaitan IP
· Digunakan oleh network admin untuk memberi arahan kepada DNS ( Domain Name System ) untuk memperolehi nama domain dan IP address mapping
· Combine ping dan tracert
· Ianya akan listkan jumlah ‘hop’ yang diperlukan untuk sampai ke alamat destinasi dan akan ping setiap router dalam perjalanan
· Configure IP address dan yang berkaitan dengan TCP / IP
· Papar maklumat pengguna di remote PC ( UNIX ) yang running finger service
· Pengurusan file yang running ftp service
· Contoh – delete, make directory, rename, rename directory, dll
Labels:
TCP / IP
Wednesday, January 5, 2011
TCP / IP - Tugasan
----------Ping A dan B---------- | |||
PC A | PC B | Result | |
A to B | B to A | ||
192.168.25.1/24 | 192.168.25.2/24 | RTO | Reply |
192.168.25.1/24 | 192.168.26.2/24 | Unreachable | Unreachable |
192.168.26.1/16 | 192.168.26.2/16 | RTO | Reply |
192.168.26.1/24 | 192.168.26.2/16 | RTO | Reply |
10.25.1.1/24 | 10.25.2.2/24 | Unreachable | Unreachable |
10.25.1.1/24 | 10.25.2.2/16 | Unreachable | RTO |
10.25.1.1/16 | 10.26.2.2/16 | Unreachable | Unreachable |
10.25.1.1/8 | 10.26.2.2/8 | RTO | Reply |
RTO - request time out
- terjadi apabila salah satu PC tidak membalas msj yg dihantar
- selalunya dihalang oleh firewall atau antivirus
Destination Host Unreachable
- terjadi apabila satu PC tidak dapat mencari IP yang lain untuk ping
- selalunya apabila PC off atau IP tidak wujud
Labels:
TCP / IP
Tuesday, January 4, 2011
Network ID & Host ID
*******************************
* 2n =__________network *
* *
* 2n – 2 = ________ host *
* ********************************
- untuk bil network, kuasa 'n' merujuk kepada bilangan bit '1' yang berada dalam octet host IP tersebut.
- untuk bil host, kuasa 'n' merujuk kepada bilangan bit '0' yang berada dalam octet host IP tersebut
CIDR = 192.168.100.10 / 26
=> 11111111.11111111.11111111.11000000
subnet = 255 . 255 . 255 . 192
N . N . N . H ( default class C )
11000000
mengikut rumus, 2n = bil network. | 2n - 2 = bil host
oleh itu, bil network = 22 = 4 network | bil host = 26 - 2 = 62 host
--------------------------------------contoh 2------------------------------------------
CIDR = 10.1.1.10 / 17
=> 11111111.11111111.10000000.00000000
subnet = 255 . 255 . 128 . 0
N . H . H . H (default class A )
11111111.10000000.00000000
2n = bil network. | 2n - 2 = bil host
bil network = 29 = 512 network | bil host = 215 - 2 = 32766 host
Labels:
TCP / IP
IP Subnetting & CIDR
CIDR = Classless Inter - Domain Routing
------------------------------------------------------------------------------
Class A = 10.1.1.10
subnet mask = 255.0.0.0
11111111.00000000.00000000.00000000
CIDR ==> 10.1.1.10 / 8
-------------------------------------------------------------------------------
Class B = 172.16.30.31
subnet mask = 255.255.0.0
11111111.11111111.00000000.00000000
CIDR ==> 172.16.30.31 / 16
-------------------------------------------------------------------------------
Class C = 192.168.100.1
subnet mask = 255.255.255.0
11111111.11111111.11111111.00000000
CIDR ==> 192.168.100.1 / 24
--------------------------------------------------------------------------------
CIDR -> 10.1.10.100 / 10
subnet -> 11111111.11000000.00000000.00000000
255 . 192 . 0 . 0
CIDR -> 172.16.30.31 / 21
subnet-> 11111111.11111111.11111000.00000000
255 . 255 . 248 . 0
CIDR -> 192.168.100.1 / 31
subnet-> 11111111.111111111.111111111.1111111110
255 . 255 . 255 . 254
---------------------------------------------------------------------------------
------------------------------------------------------------------------------
Class A = 10.1.1.10
subnet mask = 255.0.0.0
11111111.00000000.00000000.00000000
CIDR ==> 10.1.1.10 / 8
-------------------------------------------------------------------------------
Class B = 172.16.30.31
subnet mask = 255.255.0.0
11111111.11111111.00000000.00000000
CIDR ==> 172.16.30.31 / 16
-------------------------------------------------------------------------------
Class C = 192.168.100.1
subnet mask = 255.255.255.0
11111111.11111111.11111111.00000000
CIDR ==> 192.168.100.1 / 24
--------------------------------------------------------------------------------
CIDR -> 10.1.10.100 / 10
subnet -> 11111111.11000000.00000000.00000000
255 . 192 . 0 . 0
CIDR -> 172.16.30.31 / 21
subnet-> 11111111.11111111.11111000.00000000
255 . 255 . 248 . 0
CIDR -> 192.168.100.1 / 31
subnet-> 11111111.111111111.111111111.1111111110
255 . 255 . 255 . 254
---------------------------------------------------------------------------------
Labels:
TCP / IP
Subscribe to:
Posts (Atom)